Bel direct!
040 240 53 88 
Chain of custody bij het afvoeren van IT-hardware
Chain of custody is de aaneengesloten vastlegging van iedere overdracht die apparatuur ondergaat nadat die uw pand verlaat. Bij een IT Asset Disposition-traject is dat het verschil tussen weten waar uw data is gebleven en erop vertrouwen. Hieronder staat welke schakels er zijn en hoe u ze kunt controleren.
Wat betekent chain of custody?
Chain of custody betekent dat bij iedere overdracht van apparatuur vastligt wie het had, wanneer, en wat er is gebeurd. De term komt uit de forensische wereld, waar bewijsmateriaal waardeloos wordt zodra er één schakel ontbreekt.
Bij het afvoeren van IT-hardware werkt het net zo. Eén onverklaarde stap, bijvoorbeeld een tussenstop bij een onbekende partij, maakt de hele reeks onbruikbaar als onderbouwing. Het gaat dus niet om de laatste handeling maar om de volledigheid van de reeks.
Waarom chain of custody telt bij oude IT-apparatuur
Chain of custody telt bij oude IT-apparatuur omdat uw organisatie verwerkingsverantwoordelijke blijft voor de data die erop staat. Onder de AVG geldt dat ook nadat een vervoerder de dozen heeft meegenomen. Die verantwoordelijkheid gaat niet over met de apparatuur mee.
Daar komt bij dat afgeschreven hardware vaak weken of maanden in een hoek staat voordat er iets mee gebeurt. Dat is precies de periode waarin niemand meer weet wat er in die laptops zat. Een keten die pas begint bij de verwerker laat dat gat open. Bij datavernietiging met certificaat begint de vastlegging daarom bij het ophalen en niet pas bij het wissen.
De administratieve keten per datadrager
De administratieve keten legt per datadrager vast wat ermee is gedaan, en niet per pallet of per zending. Elke drager krijgt een eigen regel met serienummer, wismethode volgens IEEE 2883-2022, begintijd, eindtijd, duur en resultaat.
Die reeks eindigt op twee ondertekenvelden. Één voor de operator die het wissen uitvoerde, en één voor de supervisor die het controleerde. Daar komen een digitale signatuur en een rapport-UUID bij. Daarmee is de laatste schakel niet een mededeling maar een ondertekend document. Wat daar precies in staat, leest u op onze pagina over het vernietigingscertificaat.
Hoe de fysieke keten verloopt
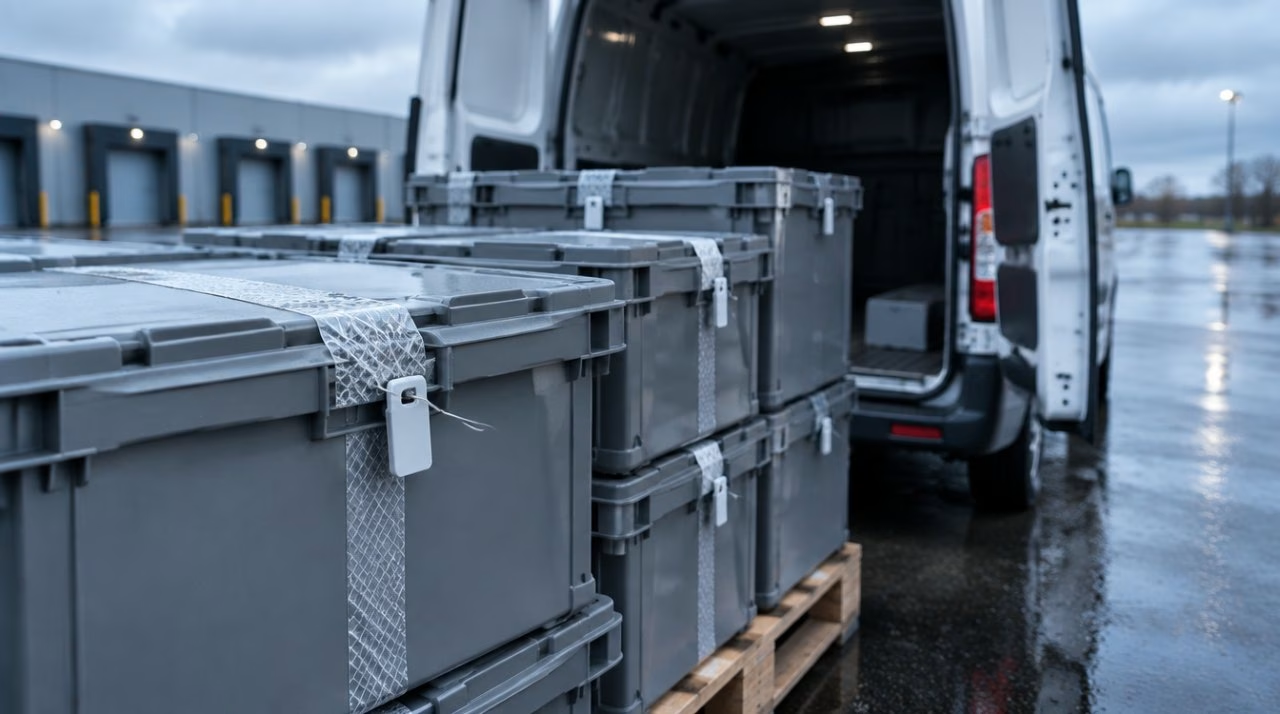
De fysieke keten begint bij het ophalen op uw locatie en eindigt bij de beveiligde opslag op de test- of verwerkingslocatie. Bij opdrachten met gevoelige bedrijfsinformatie kan die keten volledig aantoonbaar worden uitgevoerd:
- ophalen door onze vaste vervoerder Focus Koeriers, met chauffeurs die over een Verklaring Omtrent het Gedrag beschikken
- dedicated vervoer, waarbij de chauffeur rechtstreeks rijdt en de zending niet combineert met andere ritten
- verzegeling van de lading of het voertuig na het inladen, met vastlegging van het moment en de locatie
- verzekerd vervoer, met de mogelijkheid de rit via GPS te volgen
- het verbreken van de verzegeling bij aankomst, ook met vastlegging van locatie en tijdstip
- beveiligde opslag tot het afgesproken test-, wis- of vernietigingsproces begint
Een voorbeeld uit de praktijk. Bij één klant zijn ruim 350 notebooks in één keer opgehaald en gecontroleerd naar de testfaciliteit vervoerd. Daar lagen ze beveiligd opgeslagen tot het wissen begon.
Wanneer verzegeld transport zinvol is
Verzegeld transport is zinvol bij partijen waar de waarde van de apparatuur of de gevoeligheid van de data het rechtvaardigt, en het gebeurt op verzoek. Er kunnen extra kosten aan verbonden zijn, afhankelijk van de omvang en de waarde van de opdracht.
Voor één losse laptop raden wij het niet aan. Dan kost de procedure meer dan hij oplevert en is een nette vastlegging per drager voldoende. Wij zeggen dat liever vooraf dan dat u betaalt voor een maatregel die uw situatie niet nodig heeft. Gaat het om een serverruimte of om apparatuur uit een omgeving met patiënt- of klantgegevens, dan is het antwoord meestal andersom.
Hoe u de keten zelf kunt controleren
U controleert de keten door per schakel te vragen wat er is vastgelegd en door wie. Dat zijn vier concrete vragen: wie heeft opgehaald, is er verzegeld en waar, wanneer is het zegel verbroken, en welke handeling is per datadrager uitgevoerd.
Kan een partij op één van die vier geen antwoord geven, dan heeft u geen keten maar een reeks losse momenten. Wij merken dat deze vragen zelden gesteld worden, ook niet door organisaties die er in hun eigen beleid wel om vragen. Stel ze, ook aan ons.
Veelgestelde vragen over chain of custody
Is chain of custody wettelijk verplicht?
Chain of custody is niet als losse verplichting in de wet vastgelegd. De AVG verlangt wel dat u passende maatregelen kunt aantonen bij het afvoeren van apparatuur met persoonsgegevens. Een aaneengesloten vastlegging is de manier waarop u dat doet. Voor organisaties onder de NIS2-wetgeving weegt die documentatieplicht zwaarder.
Wat is het verschil met een vernietigingscertificaat?
Het vernietigingscertificaat gaat over de laatste handeling, het wissen of vernietigen van de drager. Chain of custody gaat over alle stappen daarvoor, dus het ophalen, het vervoeren en het opslaan. U heeft beide nodig, want het ene zegt niets over het andere.
Wordt elke zending verzegeld vervoerd?
Nee, verzegeld vervoer gebeurt op verzoek en past niet bij elke opdracht. Bij grotere partijen en bij gevoelige omgevingen zetten wij het in, met vastlegging van de verzegeling en het verbreken daarvan. Bij een enkel apparaat is het geen zinvolle maatregel en bespreken wij dat vooraf met u.
Kan ik de rit volgen als mijn apparatuur wordt opgehaald?
Bij dedicated vervoer kan de rit via GPS worden gevolgd en kunnen het moment en de locatie van verzegeling worden vastgelegd. Dat regelen wij per opdracht met de vervoerder, dus geef het aan bij de aanvraag. Standaard krijgt u de vastlegging achteraf en niet live mee.
Wie is aansprakelijk voor mijn data tijdens het transport?
Onder de AVG blijft uw organisatie verwerkingsverantwoordelijke voor de data, ook tijdens het transport, en dat kunt u niet contractueel wegschrijven. Wat u wel kunt doen is de keten aantoonbaar maken en het vervoer verzekerd laten uitvoeren. Daarmee verschuift de aansprakelijkheid niet, maar het risico wel.
Hoe lang staat apparatuur opgeslagen voor het wissen?
Apparatuur blijft beveiligd opgeslagen tot het afgesproken proces start, en dat is in de regel een kwestie van dagen. Bij een opdracht van 94 assets lag het complete wisrapport ongeveer twee weken na ontvangst klaar, inclusief testen en beoordelen. Duurt het langer, dan hoort u waar het aan ligt.
Geschreven door Ronald van Rees, oprichter van Vareza (Van Rees Zakelijk). Vareza koopt en recyclet zakelijke IT-hardware in heel Nederland en België. Voor verwerking en datavernietiging werken wij samen met ISO- en WEEELABEX-gecertificeerde partners. Laatst bijgewerkt: september 2026.